
网站日志惊现 CVE-2024-4577 攻击记录:PHP CGI 参数注入漏洞原理与防护方案
最近在站点WAF攻击日志中捕获到一条高频扫描Payload,这是目前互联网上十分泛滥的CVE-2024-4577 PHP CGI远程代码执行漏洞探测请求,很多站长的服务器每天都会收到大量同类扫描包,本文结合这条真实攻击日志,讲清楚漏洞原理、危害以及落地防护手段。
一、攻击日志样本解读
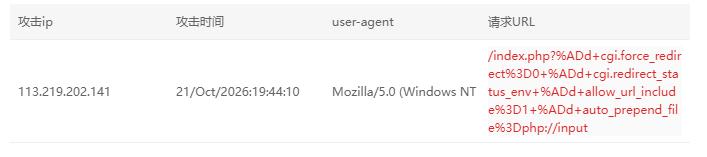
先看本次捕获到的攻击记录: 攻击IP:113.219.202.141 攻击时间:21/Oct/2026:19:44:10 UA标识:Mozilla/5.0 (Windows NT,伪装成正常浏览器绕过简单UA过滤 请求URL:
/index.php?%ADd+cgi.force_redirect%3D0+%ADd+cgi.redirect_status_env+%ADd+allow_url_include%3D1+%ADd+auto_prepend_file%3Dphp://input
URL编码解码之后,真实参数等价于:
/index.php?-d cgi.force_redirect=0 -d cgi.redirect_status_env -d allow_url_include=1 -d auto_prepend_file=php://input
这里的%ADd是编码变形,用来代表PHP的-d参数,作用是运行时临时修改PHP配置项,也是这个漏洞利用的核心。
二、漏洞原理:CVE-2024-4577是什么?
CVE-2024-4577 是PHP CGI模式下的参数注入漏洞,漏洞根源在于PHP在CGI运行模式中,对传入的命令行参数过滤不严,攻击者可以通过URL参数传入-d指令,动态修改php.ini配置。
攻击者传入的每一条配置都有明确目的:
-d cgi.force_redirect=0:关闭CGI强制重定向机制,破除CGI模式自带的安全限制,是漏洞利用的前置条件;-d cgi.redirect_status_env:辅助绕过CGI环境校验,维持漏洞利用环境;-d allow_url_include=1:临时开启远程文件包含功能,允许PHP加载php://伪协议资源;-d auto_prepend_file=php://input:整条Payload的核心。该配置会让PHP在执行目标脚本前,自动读取POST请求体中的内容,并当作PHP代码执行。攻击者会在POST数据包内携带一句话木马,一旦漏洞生效,即可直接拿到网站权限,上传后门、控制服务器。
简单一句话总结:攻击者不需要上传文件,只靠构造URL+POST数据,就能在存在漏洞的PHP CGI环境下实现远程代码执行(RCE)。
三、哪些环境存在风险?
运行模式:PHP CGI模式是重灾区,PHP-FPM模式不受该漏洞影响;
受影响PHP版本: PHP 7.4 < 7.4.30 PHP 8.1 < 8.1.29 PHP 8.2 < 8.2.20 PHP 8.3 < 8.3.8
常见容易踩坑场景:老旧虚拟主机、还在沿用php-cgi的老站点、没有升级PHP的源码站。
如果你的站点已经升级PHP至安全版本,或者使用php-fpm,这条请求只会被WAF拦截记录,不会造成任何危害,仅属于恶意扫描行为。但如果是符合条件的脆弱环境,攻击者就能直接拿下服务器。
四、站长落地防护方案
1. 优先修复底层(最推荐)
把PHP升级到对应安全版本;
废弃php-cgi,切换为php-fpm运行模式,从根源杜绝该漏洞;
检查php.ini配置,确保默认配置:
allow_url_include = Off,关闭远程文件包含。
2. WAF / Web服务器拦截(应急手段)
可以在宝塔WAF、Nginx、Apache添加规则,拦截Payload特征关键词:cgi.force_redirect、auto_prepend_file、php://input、cgi.redirect_status_env只要URL参数携带这类特征,直接拒绝访问并记录日志。
3. 服务器防火墙策略
针对日志里这类攻击IP,可以短期拉黑;但这类扫描IP池庞大,拉黑单IP只能缓解,不能根治,不建议作为主要防护手段。
4. 日常运维习惯
定期查看WAF、Nginx/Apache攻击日志,这类漏洞扫描特征非常固定;
不要长期使用停止维护的PHP版本;
站点部署WAF,拦截各类注入、RCE探测包,提前拦截扫描。
五、写在最后
这类Payload属于全网自动化扫描器的通用探测包,每天都会有大量IP随机扫全网站点,很多站长看到日志里红色告警就过度恐慌。 区分风险的关键点不是有没有这条攻击记录,而是你的PHP运行环境和版本是否存在漏洞。做好底层版本和运行模式的整改,搭配WAF拦截,就可以抵御CVE-2024-4577这类攻击。
发表评论